|
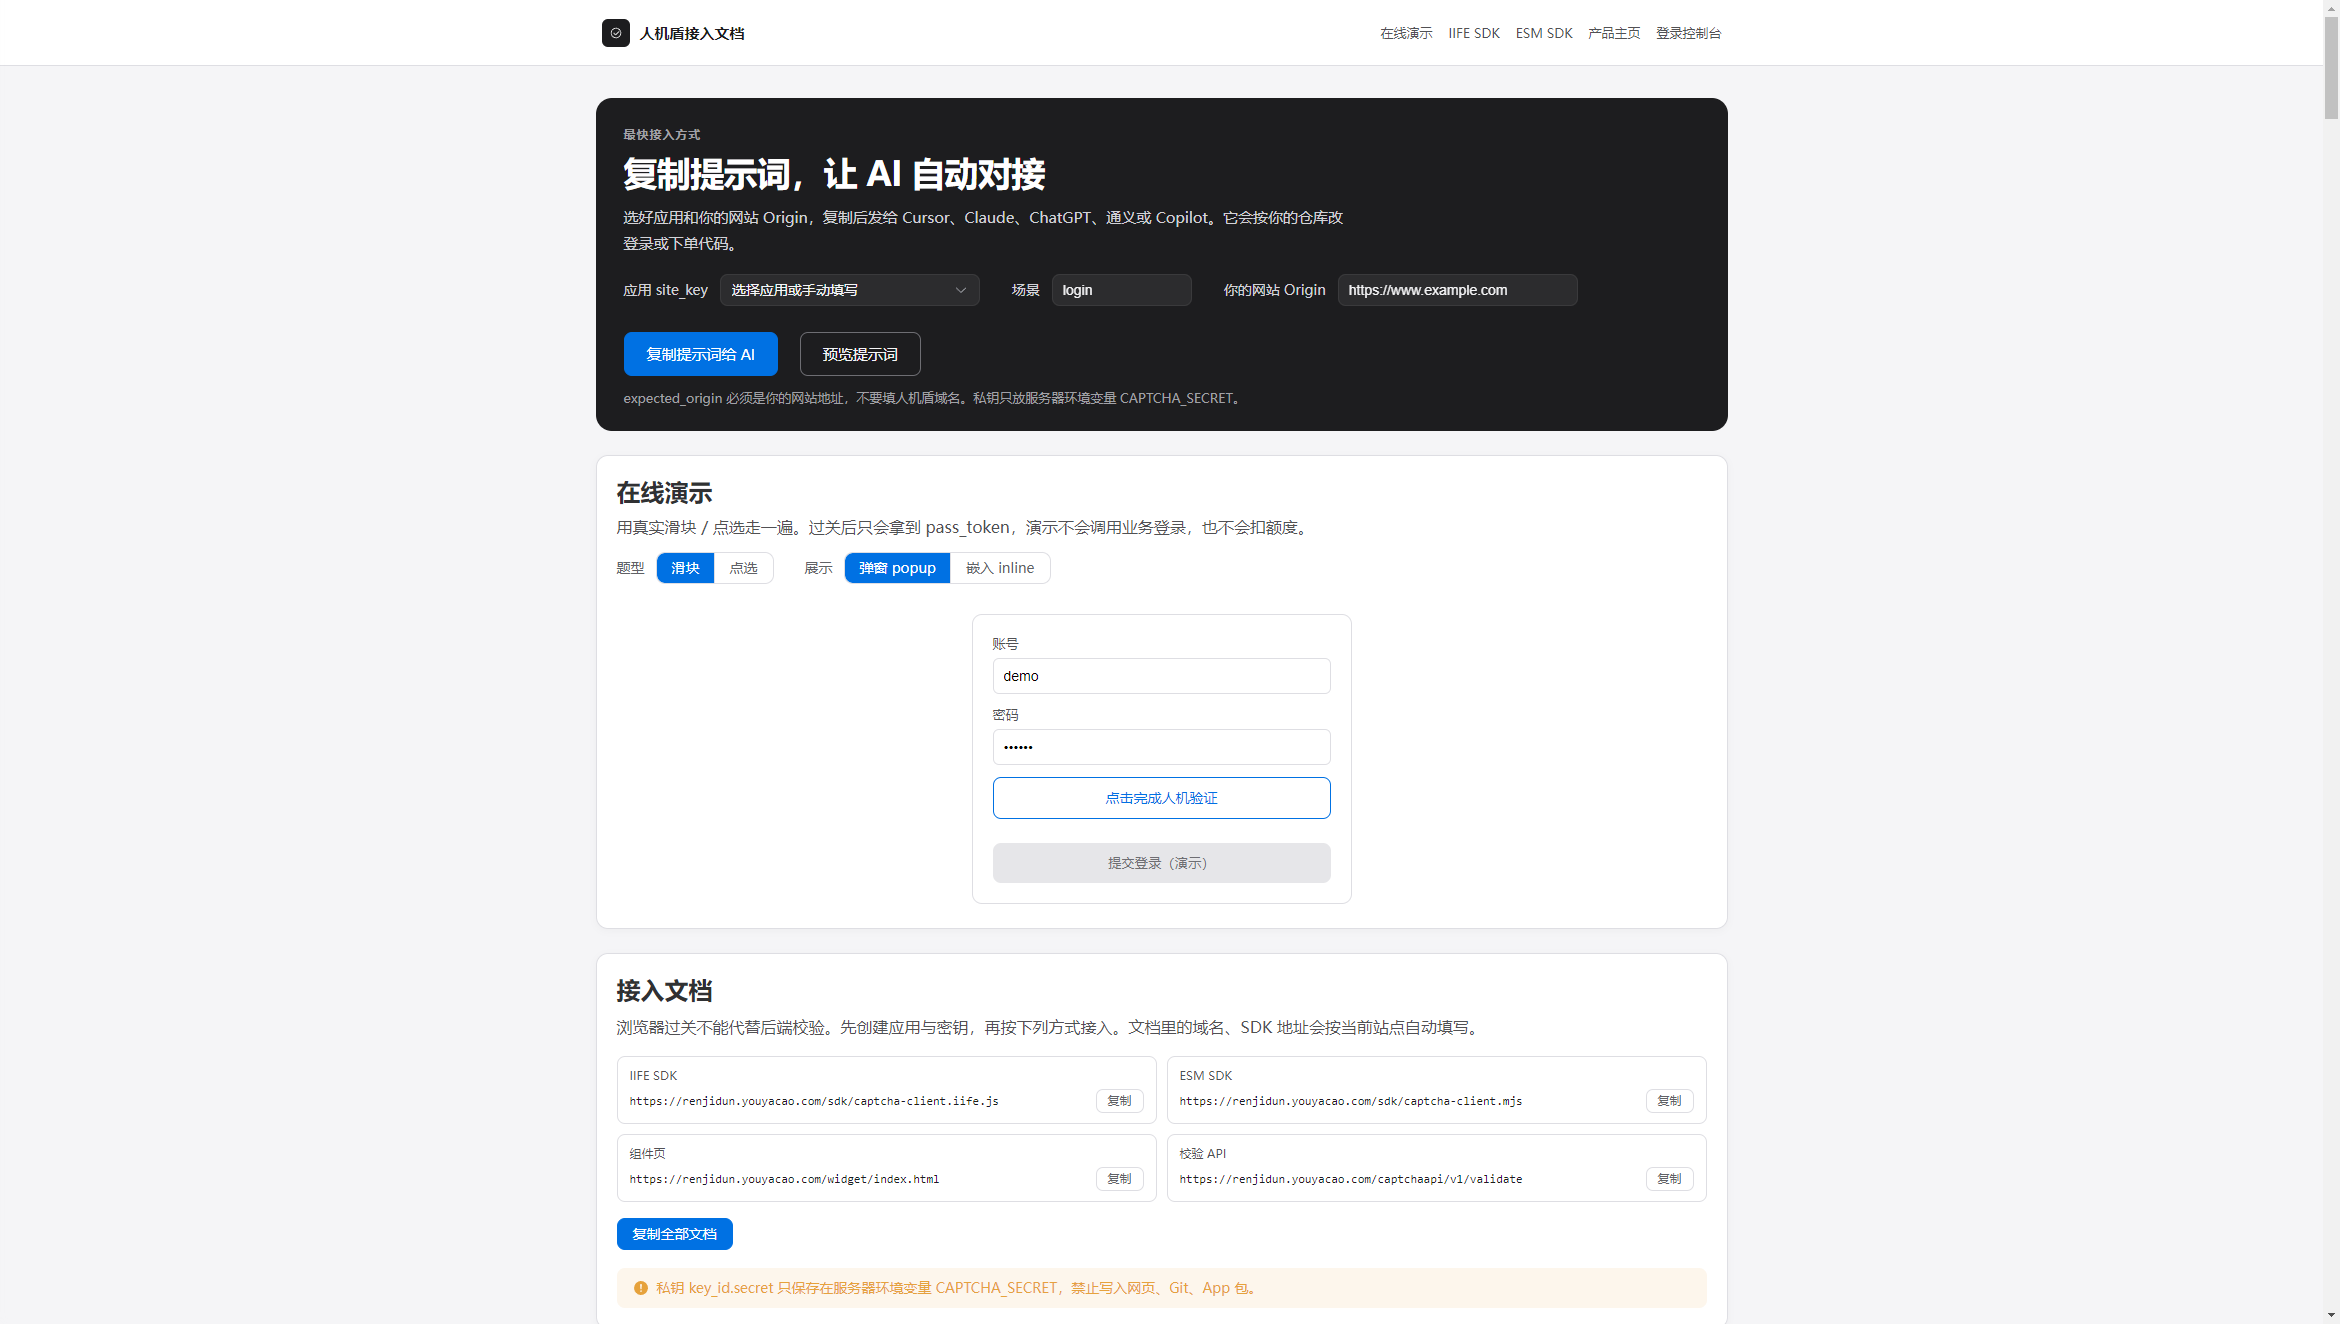
币安63亿“被盗”那晚,我登录发现不能提币,但真正让我不安的不是黑客 2026年10月30日,币圈炸了。 币安疑似被盗,总影响估计约63亿美元,链上冻结约30亿美元,提现暂停,比特币跌破79000美元,BNB跌了7%。那天我登录币安,提币按钮是灰的。打开社交平台,赵长鹏在镜头前接受采访,表情确实不好看,有人说他“都快哭出来了”。 但我卓伊凡有一个可能不太合群的判断:这件事,不太对劲。 不是说币安没出事。官方公告写得很清楚,初步调查指向一名DevOps工程师的笔记本电脑被入侵,攻击者由此访问服务容器、提交未经授权的提现交易。CZ本人也说了,“看起来确实是针对币安的黑客攻击”。这些是事实。 但“63亿美元被盗”这个量级,配上“一台工程师笔记本”这个成因,放在一起,我很难说服自己这只是一个纯粹的外部攻击故事。 币安的安防,不可能“太差”我对大公司的安防有诸多批评。很多企业的安全建设停留在“买了设备、过了等保、出了事再说”的水平。但币安不是这种公司。 全球最大加密货币交易所,日交易量以百亿美元计,热钱包里常年躺着用户资产。这种体量的平台,安防投入不是“要不要做”的问题,是“不做就活不下去”的问题。私钥管理、多签审批、提现风控、行为审计、SOC监控,每一层都应该是行业顶配。 币安自己的公告也说了:未发现钱包私钥泄露证据。也就是说,攻击者不是拿到了那把终极钥匙。他们走的是另一条路:通过一个工程师的笔记本,进入服务容器,然后提交提现交易。 问题来了:一笔63亿美元量级的提现,在任何一个正常交易所的风控体系里,都不可能由“一个服务容器”单点完成。提现审批链路、限额、多级复核、异常行为告警,这些机制呢?如果一台被入侵的笔记本就能绕过全部这些,那这套安防的架构本身就有问题。如果绕不过,那63亿这个数字又是怎么出去的? CZ后来补充了一个细节:攻击者“没有简单地使用一个工程师的权限,也不是一次‘一键’操作”,调查发现了“更多的入侵点”。这句话说明事情比最初公告的复杂。但它同时也指向一个方向:这不是一个孤立的、纯技术性的外部突破。 币圈盗刷,匪夷所思的从来不止这一件我在这个行业看得越久,越觉得有些事情不能用“黑客技术高超”来解释。 热钱包被盗、私钥泄露、跨链桥被攻击,这些是链上世界常见的剧本,虽然损失惨重,但逻辑是通的。真正让人不安的,是那些攻击路径过于精确、时间窗口过于巧合、内部权限被利用得过于顺畅的事件。 一个外部攻击者,要同时做到:入侵特定工程师的设备、在正确的时间窗口进入正确的容器、构造出能被系统接受的提现请求、并且在风控触发之前完成操作。每一步都需要对内部架构有相当程度的了解。这不是说外部做不到,但结合币圈历史上那些“内鬼”案件来看,内外呼应的可能性,从来都不该被排除在讨论之外。 当然,我没有证据说这次一定是内外勾结。CZ和何一都在公开表态全额赔付,何一甚至说年收入足以覆盖损失,不需要卖SpaceX股份。这些姿态是负责任的。但负责任的事后赔付,和事前防线有没有漏洞,是两件事。 币安在公告里说,调查完成后会发布“详细技术复盘报告”。这份报告值得等。但在它出来之前,我们至少可以保留一个清醒的判断:63亿美元的数字,和“一台笔记本”的成因,中间隔着的,可能不只是一份技术报告。 这件事会不会变成黑天鹅短期来看,恐慌已经在发生了。比特币跌破79000,以太坊跌近4%,索拉纳跌3%,BNB跌7%。市场对币安信心的动摇,会传导到整个加密生态。 但黑天鹅的定义不是“跌得狠”,是“不可预测且影响深远”。币安这次如果真如CZ所说,SAFU基金加公司自有资金能覆盖全部损失,提现按时恢复,储备金证明更新,那它更可能是一次剧烈的压力测试,而不是系统性崩溃的起点。 真正的风险在于信心链条。FTX倒掉的时候,很多人说“币安不一样”。如果这次事件最终被证实存在内部管理或风控架构层面的重大缺陷,那“大而不倒”的叙事就会再次被削弱。而加密行业最脆弱的东西,从来都是叙事。 我个人的判断是:短期剧烈波动,中期取决于复盘报告的坦诚程度,长期取决于币安能不能证明这次暴露的问题已经被结构性修复。至于“暴跌黑天鹅”,概率存在,但我不倾向于把它当成基准情景。CZ手里还有牌,SAFU还有钱,何一说的年收入覆盖损失如果属实,偿付能力不是问题。问题在信任。 说回安防:入口那道门,别等出事再锁币安这件事,无论最终定性是纯外部攻击还是掺杂了内部因素,都指向一个老生常谈但总被低估的道理:安全是一个体系,不是一堵墙。 热钱包、私钥、多签,这些是核心资产层的防线。但攻击者从来不只盯着最硬的那块。他们找的是最薄弱的入口:一台工程师的笔记本、一个没有及时打补丁的服务、一个权限过大的容器、一个没有二次验证的登录接口。 对于绝大多数企业主和站长来说,你不需要面对63亿美元级别的攻击。但你面对的是批量注册、撞库、脚本刷单、短信接口被薅。这些攻击的入口,和币安事件在逻辑上是同构的:防线上的某一个点被穿透,后面的东西就暴露了。 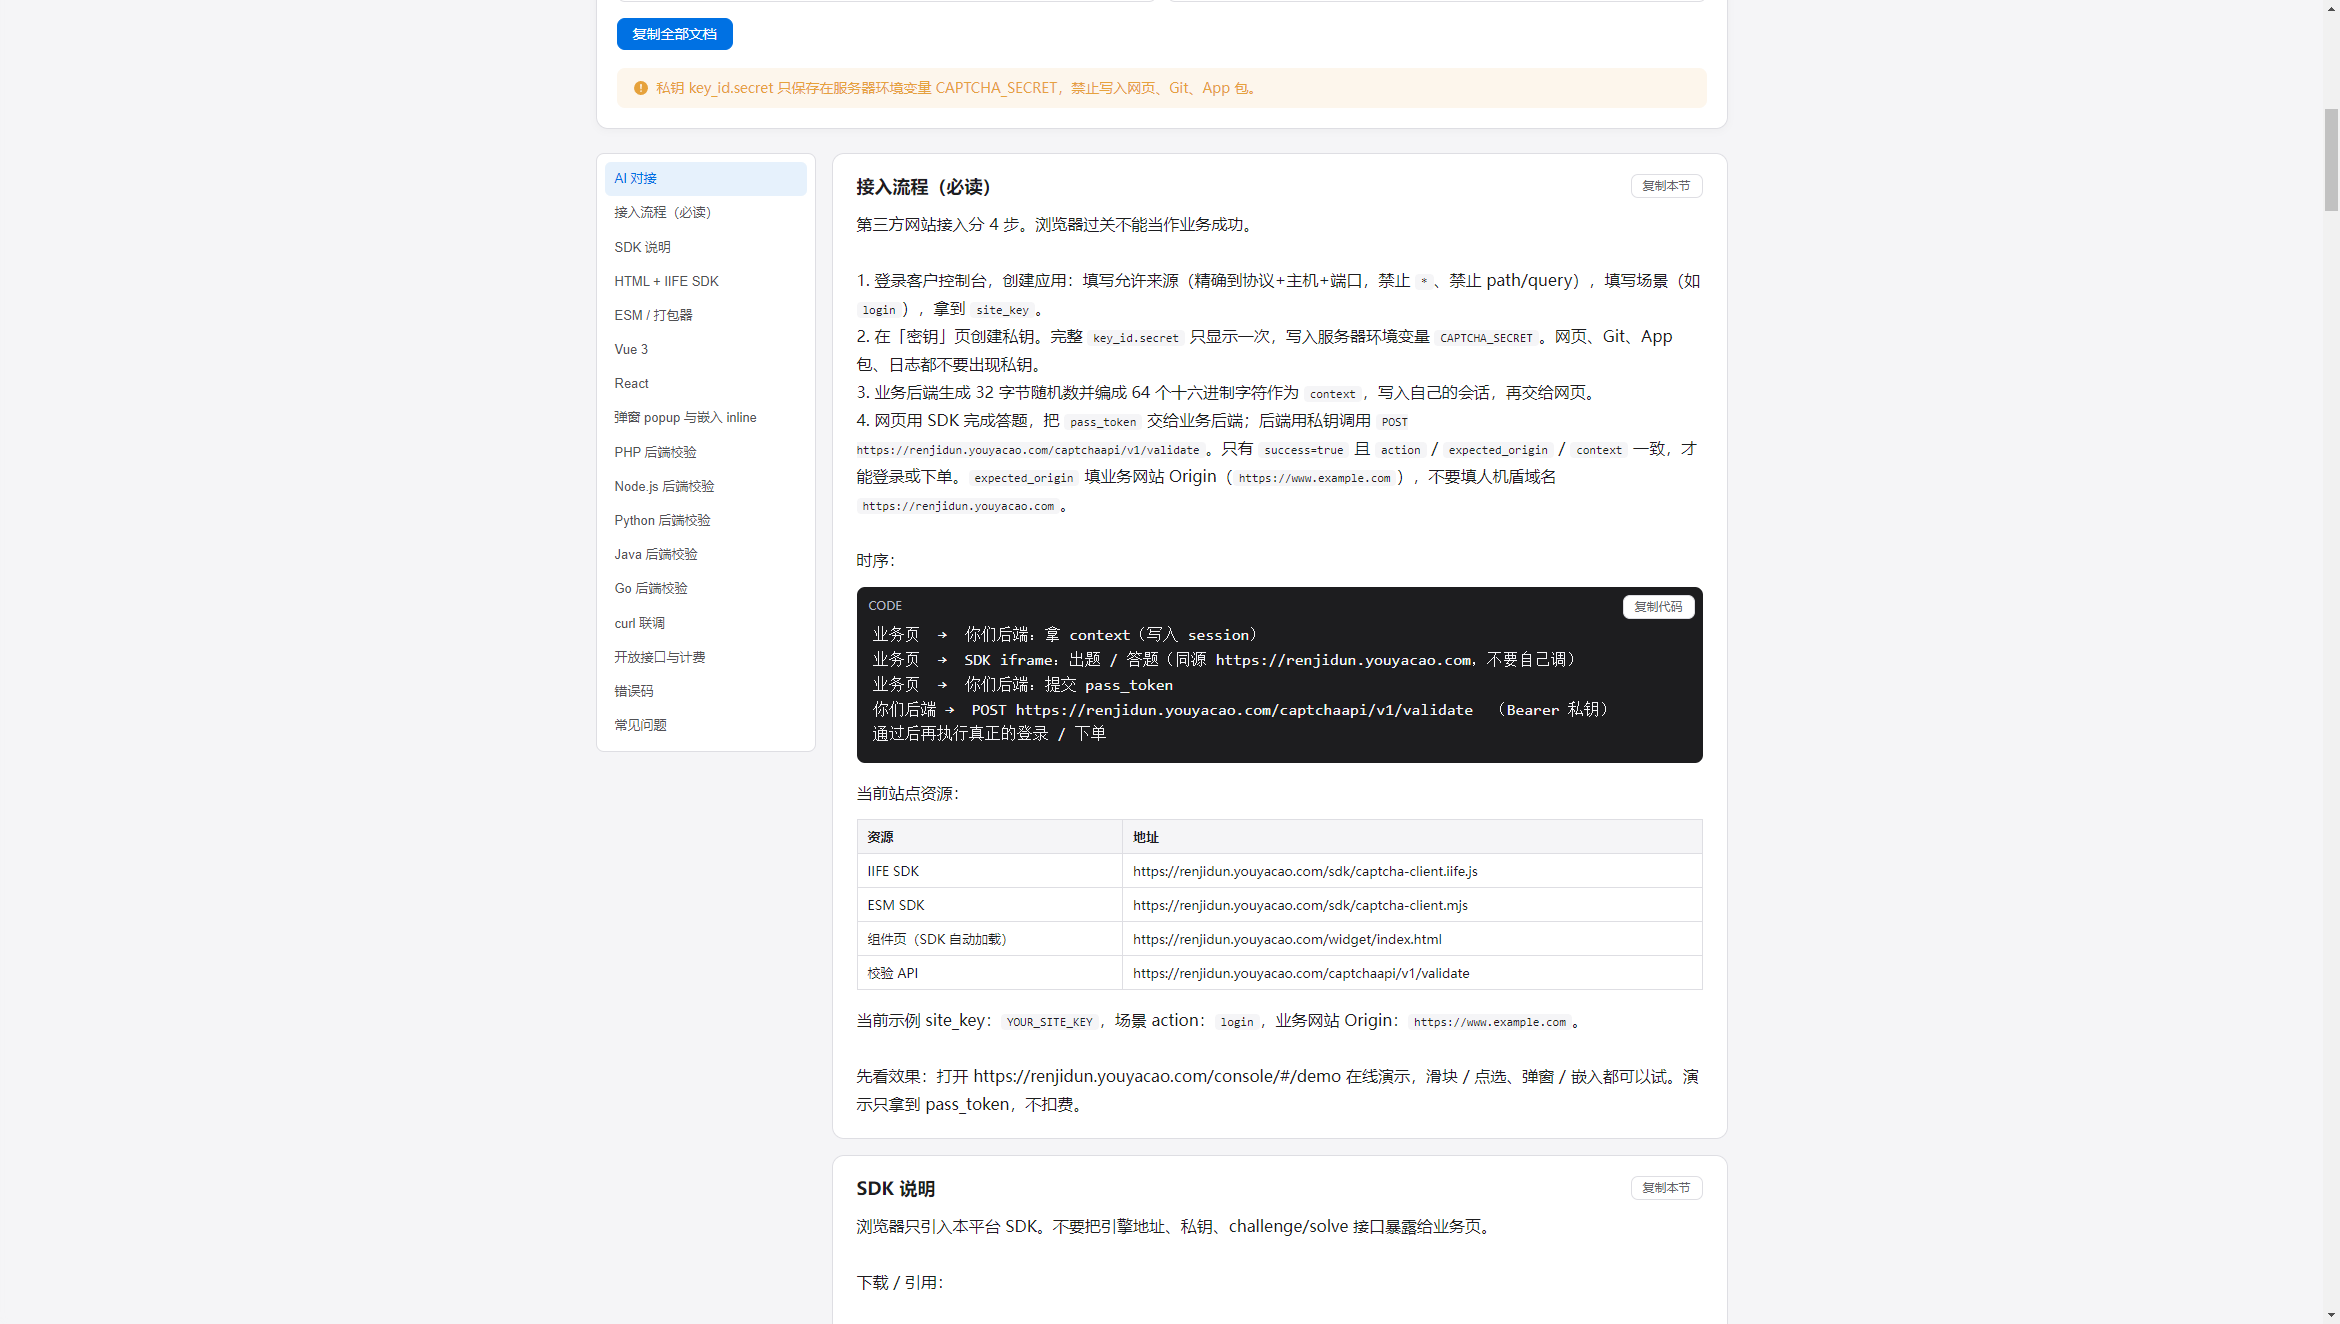 这里说一句该说的话:优雅草人机盾解决的就是入口那道门的事。 注册、登录、下单这些关键动作前面加一层滑块或点选验证,服务端校验 pass_token,来源和场景绑定,脚本要过就得付出不成比例的持续成本。它挡不住针对服务器底层的漏洞利用,也不该由它来挡。但在一个完整的安全架构里,底层补丁和上层入口防护是两条必须同时存在的线。币安的事件提醒我们,任何一条线断了,后果都可能超出预期。 行业水深,真真假假,63亿的数字、笔记本的成因、后续的复盘报告,我们都只能静待。但有一件事不需要等:你自己的入口,锁了吗?
|